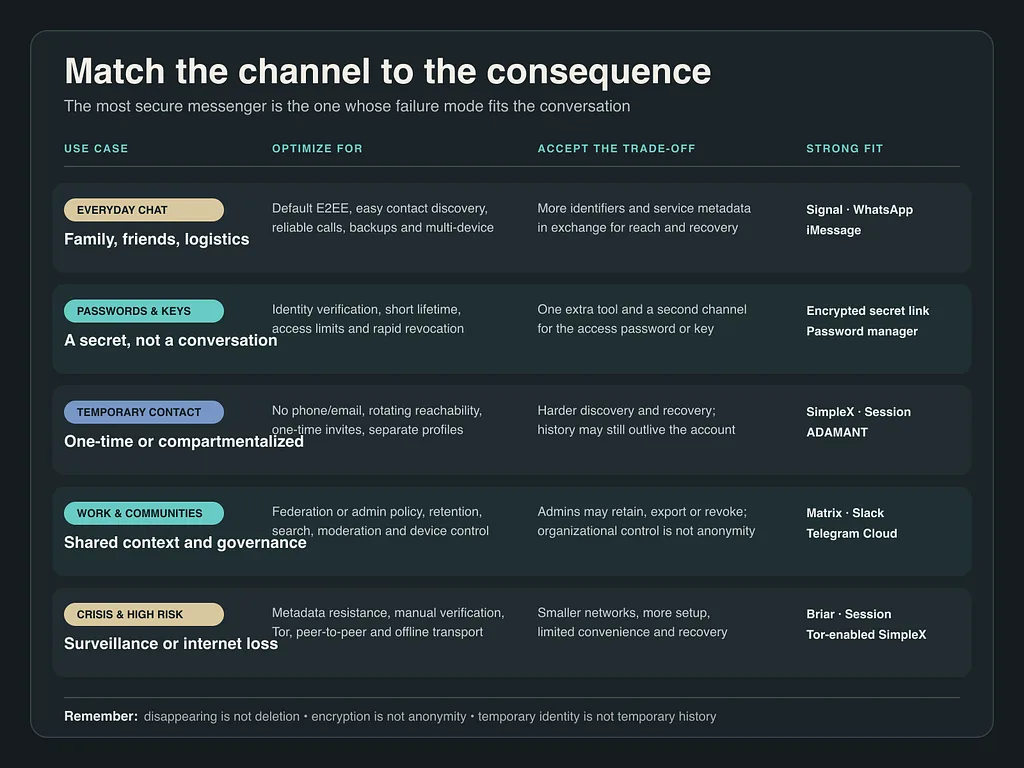
لا تتطلب المحادثات اليومية، وكلمات المرور، والهويات المؤقتة، والعمل، واتصالات الأزمات نفس النوع من الخصوصية. نحن نتحدث عن تطبيقات المراسلة وكأنها حاويات قابلة للتبديل: اختر التطبيق الذي يتمتع بأقوى تشفير، وانقل كل محادثاتك إليه، وبذلك تُحل المشكلة. لكن التواصل الواقعي أقل ترتيباً من ذلك.
تحتاج المجموعات العائلية إلى الموثوقية وسهولة العثور على جهات الاتصال. ويحتاج فريق الدعم إلى ميزات البحث، والاحتفاظ بالسجلات، ومسؤولين يمكن محاسبتهم. أما الصحفي الذي يلتقي بمصدر ما، فقد يرغب في عدم وجود رقم هاتف، أو معرف (handle) قابل لإعادة الاستخدام، أو بيانات وصفية للعلاقة. ولا ينبغي للشخص الذي ينقل رمز API أن ينشئ سجلاً دائماً للمحادثة على الإطلاق. وأثناء انقطاع الإنترنت، تكون أفضل خدمة سحابية هي تلك التي لا يمكنك الوصول إليها.
أفضل تطبيق مراسلة ليس هو الذي يمتلك أطول قائمة للتحقق من الأمان، بل هو الذي تتناسب أوضاع فشله مع طبيعة المحادثة.
هذه المقالة ليست تصنيفاً عالمياً، بل هي خريطة قائمة على البحث لحالات استخدام الاتصالات، والخيارات المعمارية، والمقايضات — بما في ذلك اللحظات التي يكون فيها تطبيق المراسلة هو الأداة الخاطئة.
الأمان ليس لوحة صدارة
يمكن لكلمة “آمن” أن تصف خصائص مختلفة يسهل الخلط بينها. تتعلق سرية المحتوى بما إذا كان بإمكان الخدمة أو مراقب الشبكة قراءة الرسالة. وتتعلق خصوصية الهوية بما إذا كان يجب عليك الكشف عن رقم هاتف، أو عنوان بريد إلكتروني، أو نطاق، أو معرف عام ثابت. وتقيس مقاومة البيانات الوصفية من يمكنه استنتاج أن شخصين قد تواصلا، ومتى، ومن أي شبكة. وتحدد المصداقية ما إذا كان بإمكانك التحقق من أن المستلم هو الشخص أو الجهاز الذي قصدته. وتتعلق التوفرية بما إذا كان الاتصال يصمد أمام تعطل الخادم، أو الرقابة، أو تعليق الحساب، أو فقدان الوصول إلى الإنترنت. وتتعلق الاستعادة بما يحدث عند فقدان جهاز أو إضافة جهاز جديد. وتتعلق الحوكمة بما إذا كان بإمكان المؤسسة الاحتفاظ بسجلات الأعمال، أو تصديرها، أو تعديلها، أو إلغاء الوصول إليها.
لا توجد بنية معمارية تزيد من كل خاصية إلى أقصى حد. فقد تتطلب الاستعادة السهلة نسخاً احتياطية مشفرة ومتينة. وقد يؤدي اكتشاف جهات الاتصال إلى كشف معرف ثابت. وتعتبر الرقابة التنظيمية القوية نقيضاً للخصوصية الشخصية. وغالباً ما تعني المرونة في وضع عدم الاتصال (offline) عدداً أقل من وسائل الراحة والمزيد من قرارات الثقة اليدوية. لذا، فإن السؤال العملي ليس “أي تطبيق مراسلة هو الأكثر أماناً؟” بل “ما هي العواقب التي نحاول جاهدين منعها؟“
الاتصالات اليومية تكافئ الإعدادات الافتراضية القوية
بالنسبة للمحادثات اليومية، يعد الانتشار جزءاً من الأمان. فالتطبيق المتميز تقنياً والذي لا يستخدمه الأصدقاء أو الأقارب أو العملاء سيدفعهم ببساطة للعودة إلى الرسائل القصيرة (SMS)، أو البريد الإلكتروني، أو لقطات الشاشة.
تستخدم رسائل ومكالمات WhatsApp الخاصة التشفير من طرف إلى طرف افتراضياً. كما يجعل Signal التشفير من طرف إلى طرف هو الوضع الطبيعي، ويضيف التحقق من أرقام الأمان، ويسمح للأشخاص ببدء الاتصال بأسماء مستخدمين مع إبقاء أرقام الهواتف خارج تفاصيل الملف الشخصي. ويوفر iMessage من Apple تشفيراً من طرف إلى طرف داخل نظام أجهزة Apple. هذه المنتجات مناسبة تماماً عندما تكون الأولوية لمحادثة خاصة تبدو عادية.
المقايضة هنا تكمن في اقتران الهوية بالنظام البيئي. لا يزال Signal يتطلب رقم هاتف للتسجيل، على الرغم من أن أسماء المستخدمين يمكن أن تقلل مما تتم مشاركته مع جهات الاتصال الجديدة. وقد بُني WhatsApp حول هوية رقم الهاتف والوصول واسع النطاق. بينما يكون iMessage في أفضل حالاته عندما يستخدم الجميع أجهزة Apple متوافقة.
الاستعادة مهمة أيضاً. يمكن للوصول عبر أجهزة متعددة والنسخ الاحتياطية المشفرة حماية تاريخ العائلة من فقدان الهاتف، لكنها تزيد من عدد الأجهزة، وبيانات الاعتماد، وآليات الاستعادة التي يجب تأمينها. التشفير من طرف إلى طرف يحمي المسار بين نقاط النهاية؛ لكنه لا يحمي نقطة نهاية غير مقفلة، أو نظام تشغيل مخترقاً، أو نسخة مصدرة، أو مستلماً يقوم بتصوير الشاشة.
بالنسبة للحياة الطبيعية، الهدف الصحيح عادة ليس إخفاء الهوية، بل هو إعداد افتراضي مشفر قوي، وتحقق مفهوم من الهوية، وأجهزة محمية، ونموذج استعادة يمكن للمشاركين إدارته فعلياً.
راحة السحابة والمجتمعات والعمل تتطلب ثقة مختلفة
تعطي المجتمعات الكبيرة ومحادثات العمل الأولوية للاستمرارية، والإشراف، والبحث، وعمليات التكامل، والسياق المشترك. هذه الاحتياجات تغير نموذج الأمان.
يجعل Telegram التمييز واضحاً. فالمحادثات السحابية (Cloud Chats) مشفرة بين العميل والخادم ومخزنة في سحابة Telegram حتى يمكن مزامنتها عبر الأجهزة. بينما تضيف المحادثات السرية (Secret Chats) تشفيراً من طرف إلى طرف، وهي خاصة بجهاز معين، وليست جزءاً من السحابة. يقدم المنتج إجابتين مختلفتين لأن سجل التاريخ المتين عبر أجهزة متعددة والسرية المرتبطة بجهاز معين هما حالتا استخدام مختلفتان.
يتبع Matrix نهجاً اتحادياً (federated): يمكن للمستخدمين والغرف أن تمتد عبر خوادم منزلية (homeservers) مدارة بشكل مستقل، بينما تستخدم الغرف المشفرة مفاتيح الأجهزة وعائلة Olm/Megolm من بروتوكولات التشفير. يمنح هذا المجتمعات والمؤسسات خيار البنية التحتية، ولكنه يخلق أيضاً عملاً حقيقياً للتحقق من الأجهزة واستعادة المفاتيح. الاتحاد يزيل مشغلاً عالمياً واحداً؛ لكنه لا يزيل إدارة الخادم أو مخاطر نقاط النهاية.
يمثل Slack نموذجاً مشروعاً آخر. تؤكد مواده الرسمية على التشفير في حالة السكون وأثناء النقل، وسياسات الاحتفاظ بالبيانات، وتصدير البيانات، والاحتجاز القانوني، ومنع فقدان البيانات (DLP)، وإدارة مفاتيح المؤسسة الاختيارية. هذا هو أمان موجه نحو الحوكمة. قد تحتاج الشركة إلى الحفاظ على جدول زمني للحوادث أو تلبية متطلبات الاحتجاز القانوني. لا ينبغي للموظفين الخلط بين تلك الرقابة التنظيمية وبين قناة خاصة بعيدة عن متناول المسؤولين والسياسات.
هناك قاعدة مفيدة: محادثة العمل هي سجل تجاري ما لم تنص السياسة بوضوح على خلاف ذلك. استخدمها للقرارات التي يجب أن تبقى؛ وتجنب التعامل معها كمساحة مجهولة أو قابلة للإنكار.
كلمات المرور والمفاتيح الخاصة ليست رسائل
كلمة المرور، أو رمز الاستعادة، أو رمز API، أو المفتاح الخاص للمحفظة، أو عبارة الاسترداد (seed phrase) ليست محتوى محادثة عادياً. إنها صلاحية: أي شخص يحصل عليها قد يتمكن من التصرف بصفتك.
هذا يغير سير العمل المفضل. بدلاً من لصق سر طويل الأمد في سجل محادثة، استخدم آلية مشاركة مشفرة مصممة لهذا الغرض مع ميزات انتهاء الصلاحية، وحدود الوصول، والإبطال. على سبيل المثال، يقوم Bitwarden Send بتشفير المحتوى من جانب العميل، ويبقي مفتاح التشفير بعيداً عن طلبات الخادم، ويدعم عناصر التحكم في الحذف وانتهاء الصلاحية، ويمكن أن يتطلب كلمة مرور. وتوصي وثائقه بمشاركة كلمة المرور تلك عبر قناة منفصلة.
يبدو تسلسل نقل السر الجيد كالتالي: أولاً، تحقق من المستلم عبر قناة موثوقة موجودة أو شخصياً. ثانياً، أنشئ رابطاً سرياً مشفراً قصير الأمد مع أقل عدد ممكن من مرات الوصول. ثالثاً، أرسل الرابط عبر قناة وكلمة مرور الوصول أو جزء المفتاح المفقود عبر قناة أخرى. رابعاً، أكد الاستلام دون تكرار السر في المحادثة. أخيراً، احذف أو أبطل المشاركة، ثم قم بتغيير بيانات الاعتماد إذا كان الكشف عنها مكلفاً.
يمكن للرسائل المختفية أن تقلل من السجل الروتيني، لكنها ليست ضماناً للحذف ضد الخصوم. يوضح Signal هذا ببساطة: يمكن للمستلم الذي يريد الاحتفاظ بسجل تصوير الشاشة. كما أن المؤقتات لا تمحو معاينات الإشعارات، أو النصوص المنسوخة، أو لقطات الشاشة، أو الصادرات، أو لقطات البرامج الضارة، أو سراً تم استخدامه بالفعل في مكان آخر.
استخدم تطبيق مراسلة لتنسيق النقل. استخدم أداة مخصصة لمشاركة الأسرار لنقل السر.
بالنسبة لعبارات استرداد المحفظة ومفاتيح الاستعادة الرئيسية، فإن الإعداد الافتراضي الأكثر أماناً هو الأقوى: لا تنقلها عبر أي تطبيق مراسلة. فضل التسليم اليدوي الموثق دون اتصال بالإنترنت أو عملية توقيع متعدد أو استعادة مصممة بعناية.
”الاتصال المؤقت” يعني أربعة أشياء مختلفة
غالباً ما يطلب الناس حساباً مؤقتاً بينما يحتاجون في الواقع إلى واحدة من أربع خصائص: هوية مؤقتة غير مرتبطة بالحساب اليومي، أو وصولية مؤقتة حيث تتوقف دعوة أو عنوان عن قبول جهات اتصال جديدة، أو محتوى مؤقت حيث تختفي الرسائل من الأجهزة المشاركة بعد مؤقت، أو بيانات وصفية مؤقتة حيث لا تستطيع البنية التحتية ربط المشاركين بسهولة بمرور الوقت. هذه الخصائص ليست متكافئة.
تحسن أسماء مستخدمي Signal من خصوصية الوصولية: يمكن تغييرها، ويمكن لاسم المستخدم بدء الاتصال دون الكشف عن رقم الهاتف. لكن الحساب لا يزال يتطلب رقم هاتف عند التسجيل، وتغيير اسم المستخدم لا ينشئ هوية تشفيرية جديدة أو يمحو المحادثات الحالية.
يزيل Session متطلبات رقم الهاتف والبريد الإلكتروني ويرسل الرسائل عبر طلبات onion لامركزية بحيث لا يعرف أي عقدة توجيه واحدة كلاً من الأصل والوجهة. وهذا يجعله جذاباً عندما يجب فصل الهوية المدنية المستقرة وأصل الشبكة عن المحادثة، على الرغم من أن الوصول والاستعادة وميزات الوقت الفعلي قد لا تطابق المنصات الرئيسية.
يذهب SimpleX إلى أبعد من ذلك في طبقة العنونة: فهو لا يخصص معرف مستخدم على مستوى الشبكة. تتصل جهات الاتصال عبر روابط لمرة واحدة أو مؤقتة، وتحتفظ خوادم الترحيل بالرسائل المشفرة فقط حتى التسليم. هذا يقلل من الارتباط بين جهات الاتصال، لكنه يعني أيضاً أن الاكتشاف يعتمد على دعوة خارج النطاق (out-of-band) وتصبح إدارة البيانات المحلية مهمة.
يمكن لـ ADAMANT إنشاء حساب محلياً من عبارة BIP39 دون رقم هاتف أو بريد إلكتروني. وهذا يجعل إنشاء هويات مقسمة (compartmentalized) أمراً سهلاً. لكن معاملات الرسائل المشفرة للحساب تُكتب على سلسلة الكتل (blockchain). يمكن أن تكون الهوية قابلة للتخلص منها؛ لكن سجل المعاملات المقبول دائم عمداً.
يمكن للحساب المؤقت أن يقلل من ربط الهوية. لكنه لا يستطيع محو سجل تم نسخه بالفعل، أو نسخه احتياطياً، أو الالتزام به في دفتر حسابات.
قبل إنشاء حساب “مؤقت” (burner)، قرر أي شكل من أشكال المؤقتة يهمك. وإلا فقد يحل النظام المشكلة الخاطئة.
الاتصالات عالية المخاطر وغير المتصلة بالإنترنت تعطي الأولوية للمرونة
عندما يشمل التهديد مراقبة واسعة للشبكة، أو الرقابة، أو انقطاع الإنترنت، فقد تفشل الافتراضات السحابية التقليدية.
يقوم Briar بالمزامنة مباشرة بين أجهزة المستخدمين. مع الوصول إلى الإنترنت، يمكنه استخدام Tor؛ وبدون إنترنت، يمكنه تبادل البيانات عبر Bluetooth أو Wi-Fi. تظل قوائم جهات الاتصال مشفرة على الجهاز، ولا يوجد خادم مراسلة مركزي يمكن حظره. هذا مناسب جداً للصحفيين، والنشطاء، والاستجابة للكوارث، والتنسيق المحلي أثناء الاضطرابات.
المقايضات كبيرة: شبكات مستخدمين أصغر، ومقدمات اتصال أكثر حذراً، وحالة محلية على الجهاز، وصول محدود للمنصة، وعدد أقل من وسائل الراحة السائدة. هذه ليست أوجه قصور في المنتج بقدر ما هي تكلفة التحسين لمواجهة فشل أكثر حدة.
أين يتناسب ADAMANT
يتعامل ADAMANT مع المراسلة كطبقة ثقة لامركزية. يتم إنشاء الحسابات محلياً من عبارة مرور (mnemonic passphrase)؛ ويقوم زوج المفاتيح الناتج بتوقيع المعاملات، ولا تحتاج سلطة تسجيل إلى رقم هاتف، أو عنوان بريد إلكتروني، أو دفتر جهات اتصال.
يتم تشفير أصول الرسائل قبل حزمها في معاملات. تصف وثائق ADAMANT تشفير صندوق NaCl باستخدام Curve25519 لاتفاق المفاتيح، وSalsa20 للتشفير، وPoly1305 للمصادقة. ثم يتم توقيع المعاملة المشفرة وبثها إلى الشبكة، حيث يمكن للعقد المستقلة التحقق من ترتيبها ومصداقيتها.
ينتج عن هذا مجموعة مميزة من حالات الاستخدام: هوية سيادية لا تصدرها شركة مراسلة، وتاريخ محادثات لا يعتمد على قاعدة بيانات مزود واحد، وتسليم مقاوم للرقابة وترتيب قابل للتحقق، وحسابات مستعارة أو مقسمة تم إنشاؤها بدون تسجيل شخصي، ومراسلة مدمجة مع التحويلات، والبوتات، وخدمات سلسلة الكتل.
كما أنه يخلق مسؤوليات. عبارة المرور هي السر الرئيسي: لا يوجد مكتب مساعدة يمكنه استردادها، ويجب ألا يتم إرسالها أبداً عبر الدردشة. تعني متانة سلسلة الكتل أن الحمولات المشفرة والبيانات الوصفية المطلوبة للمعاملات يمكن أن تعيش أطول من الجهاز أو النية وراء حساب مؤقت. التشفير يحمي المحتوى؛ لكنه لا يجعل وجود وترتيب المعاملات يختفي.
لهذا السبب ليس ADAMANT مجرد “دردشة مشفرة أخرى”. إنه الأكثر قيمة عندما تحتاج المحادثة إلى الصمود أمام مشغل، أو البقاء قابلة للتحقق بشكل مستقل، أو البدء بدون هوية صادرة مركزياً — وعندما يقبل المشاركون تكلفة الحفظ الذاتي والتاريخ المتين.
قد يستخدم سير العمل الأكثر أماناً عدة أدوات
يرغب الناس بشكل طبيعي في تطبيق واحد لكل شيء. برامج الأمان الناضجة تفعل العكس: فهي تفصل القنوات حسب العواقب.
قد يستخدم الفريق Slack أو Matrix للتنسيق المتين، وSignal لمكالمة حساسة بين شخصين، ومدير كلمات مرور لبيانات الاعتماد، ومجموعة استعادة دون اتصال للمفاتيح الجذرية. قد يستخدم الصحفي دعوة SimpleX لمرة واحدة للاتصال الأول، والتحقق من الهوية في مكالمة، ونقل تبادل طويل الأمد ومقاوم للرقابة إلى ADAMANT. قد تحتفظ مجموعة الكوارث بـ Briar مثبتاً لليوم الذي تختفي فيه الشبكة.
هذا ليس تفتيتاً من أجل التفتيت. إنه يمنع حساباً أو جهازاً أو مسؤولاً أو مزوداً مخترقاً من أن يصبح نقطة الفشل الوحيدة لكل نوع من أنواع الاتصالات.
اختبار القناة المكون من سبعة أسئلة
قبل اختيار قناة، اسأل عما يحدث إذا تسرب المحتوى — هل هو إحراج بسيط، أم خسارة مالية، أم خطر جسدي، أم استيلاء لا رجعة فيه على الحساب؟ اسأل عما يحدث إذا تم كشف العلاقة — هل البيانات الوصفية غير ضارة، أم حساسة تجارياً، أم خطيرة شخصياً؟ قرر ما إذا كان يجب أن تبقى المحادثة، وما إذا كانت الاستعادة والاحتفاظ فوائد أم مخاطر. حدد من يجب أن يحكم السجل — المشاركون، أم صاحب العمل، أم مجتمع، أم لا يوجد طرف مركزي. خطط لكيفية التحقق من الهويات — جهة اتصال هاتفية مألوفة، أو رقم أمان، أو رمز QR، أو عنوان مشترك، أو فحص شخصي. فكر في البنية التحتية التي يمكن أن تفشل — جهاز واحد، أو مزود سحابي، أو متجر تطبيقات، أو الإنترنت، أو القدرة القانونية على العمل. أخيراً، اسأل عما إذا كانت هذه رسالة حقاً؛ إذا كانت كلمة مرور، أو مفتاحاً، أو صلاحية استعادة، فانقلها إلى سير عمل سري مخصص.
بمجرد الإجابة على هذه الأسئلة، يصبح الاختيار أقل أيديولوجية وأكثر عملية.
الخصوصية هي عادة الاختيار الجيد
التشفير ضروري، لكنه طبقة واحدة فقط. تصميم الهوية، والبيانات الوصفية، وأمان الجهاز، والاستعادة، والحوكمة، ومرونة البنية التحتية تشكل النتيجة الحقيقية. تجعل تطبيقات المراسلة المشفرة السائدة الخصوصية اليومية أمراً طبيعياً. وتجعل الأنظمة الاتحادية والخاصة بالعمل المجتمعات قابلة للحوكمة. وتقلل الشبكات الخالية من المعرفات والموجهة عبر onion من قابلية الربط. وتحافظ أدوات الند للند (peer-to-peer) غير المتصلة بالإنترنت على استمرار الاتصال أثناء الاضطرابات. يضيف ADAMANT هوية تم إنشاؤها محلياً واستمرارية مدعومة بسلسلة الكتل. وتتعامل أدوات مشاركة الأسرار المخصصة مع بيانات الاعتماد بشكل أفضل مما يمكن لسجل الدردشة القيام به.
مستقبل الاتصالات الخاصة ليس تطبيق مراسلة واحداً فائزاً. بل هو فهم الناس للوعد الذي تقدمه كل قناة — واختيار الوعد المناسب للحظة المناسبة.