يتطلب تيليجرام رقم هاتف لبدء المراسلة، حيث يتم ربط جميع الرسائل بهوية المستخدم. هذه الآلية لا تُعد فقط قديمة، بل تُدخل أيضًا مخاطر كبيرة على الخصوصية. إحدى هذه الثغرات تسمح لأي شخص بالحصول على رقم هاتف مستخدم في مجموعة تيليجرام باستغلال ميزة مزامنة جهات الاتصال في التطبيق.
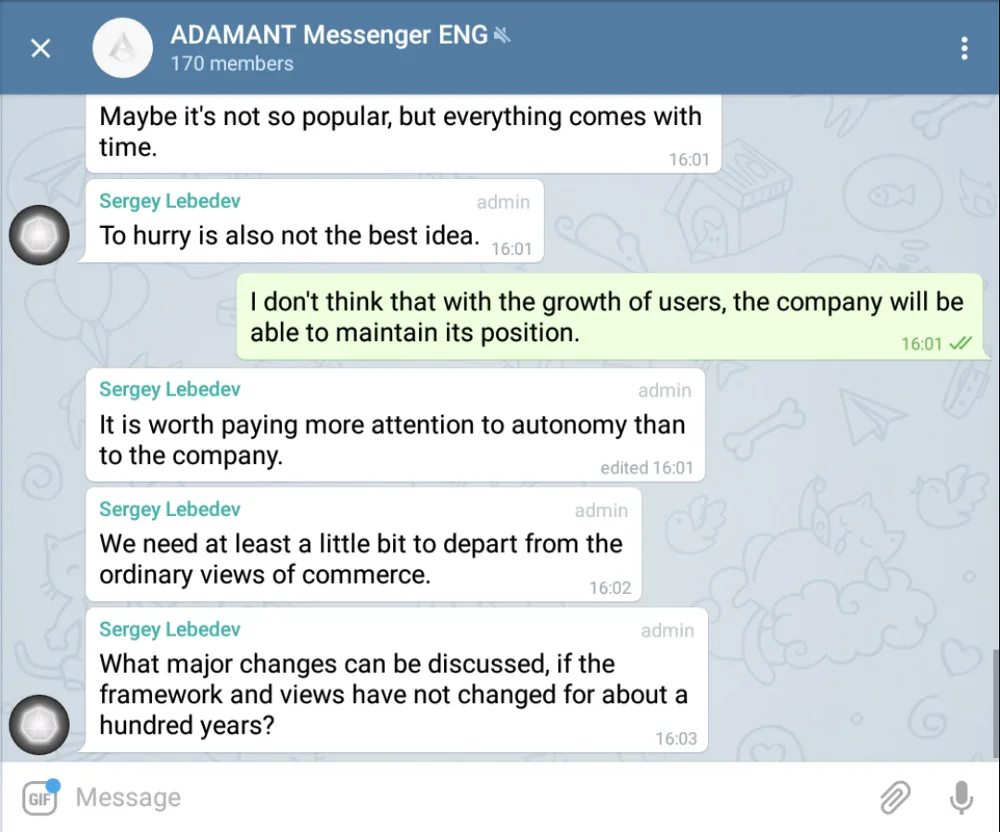
لتوضيح ذلك، تخيل دردشة جماعية مفتوحة يكون فيها المستخدم المستهدف، “سيرجي ليباديف”، ظاهرًا.
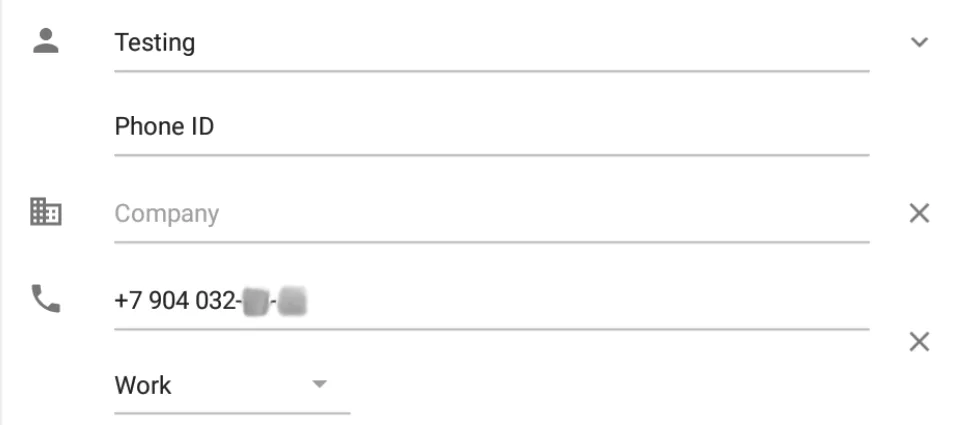
من خلال مغادرة التطبيق وإضافة جهة اتصال جديدة إلى دفتر جهات الاتصال الأصلي للجهاز برقم هاتف مُخمن، يمكننا اختبار ما إذا كان هذا الرقم يخص مستخدم تيليجرام.
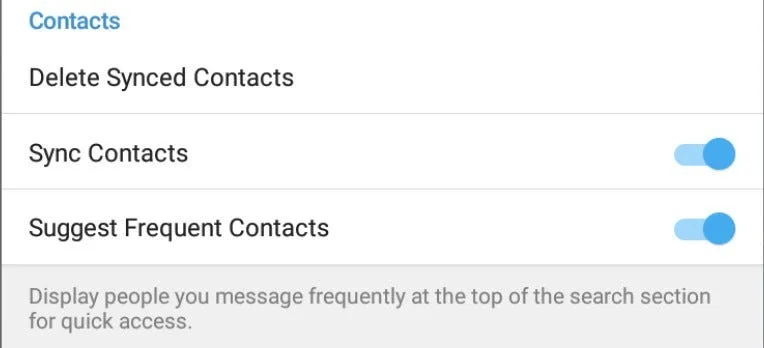
بعد ذلك، تأكد من تفعيل ميزة مزامنة جهات الاتصال في إعدادات الخصوصية في تيليجرام (الإعدادات — الخصوصية والأمان). تقوم هذه الميزة تلقائيًا بإضافة جهات الاتصال من الجهاز إلى التطبيق إذا كانت مسجلة على تيليجرام.
إذا كان الرقم المُخمن مسجلًا في تيليجرام، فسيقوم التطبيق بإضافة المستخدم إلى قائمة جهات الاتصال. في هذا المثال، كان الرقم المُخمن صحيحًا.
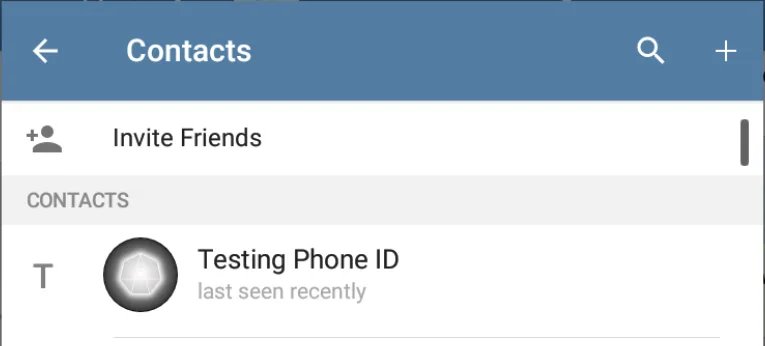
ثم يقوم تيليجرام باستبدال اسم العرض الخاص بالمستخدم باسم الذي تم تعيينه في دفتر جهات اتصال الجهاز. عند العودة إلى الدردشة الجماعية الأصلية، يظهر الآن “سيرجي ليباديف” باسم “Testing Phone ID”، مما يؤكد أن الرقم المُخمن يخصه.
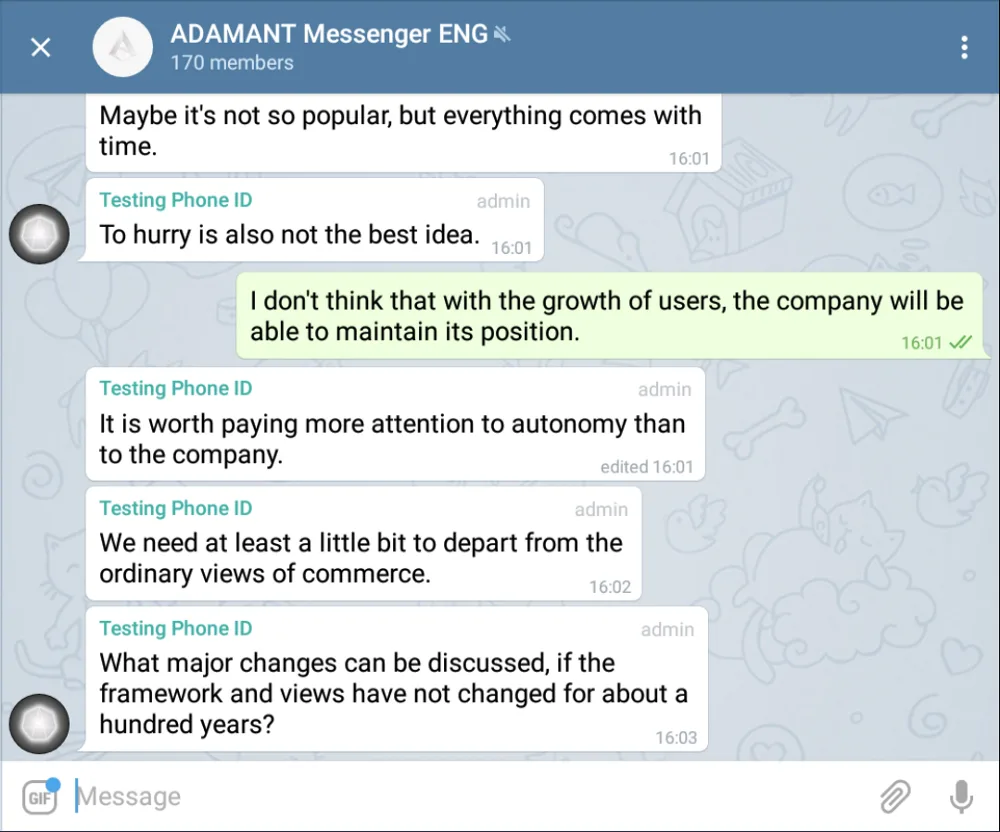
بينما قد يبدو تخمين رقم هاتف من بين ملايين الأرقام أمرًا غير عملي، يمكن للمهاجمين تضييق النطاق بشكل كبير باستخدام الهندسة الاجتماعية لتحديد بلد المستخدم وشبكة الاتصال الخاصة به. علاوة على ذلك، يمكن لتطبيق هاتف بسيط أتمتة إضافة نطاقات كبيرة من أرقام الهواتف إلى دفتر عناوين الجهاز، مما يجعل اكتشاف الأرقام بالقوة الغاشمة ممكنًا. تمثل هذه الثغرة تهديدًا خطيرًا لخصوصية المستخدم، خاصة بالنسبة للشخصيات العامة، والمستثمرين، والناشطين. غالبًا ما تحمل التطبيقات التي تفرض تسجيل رقم الهاتف تنازلات خفية في الخصوصية.