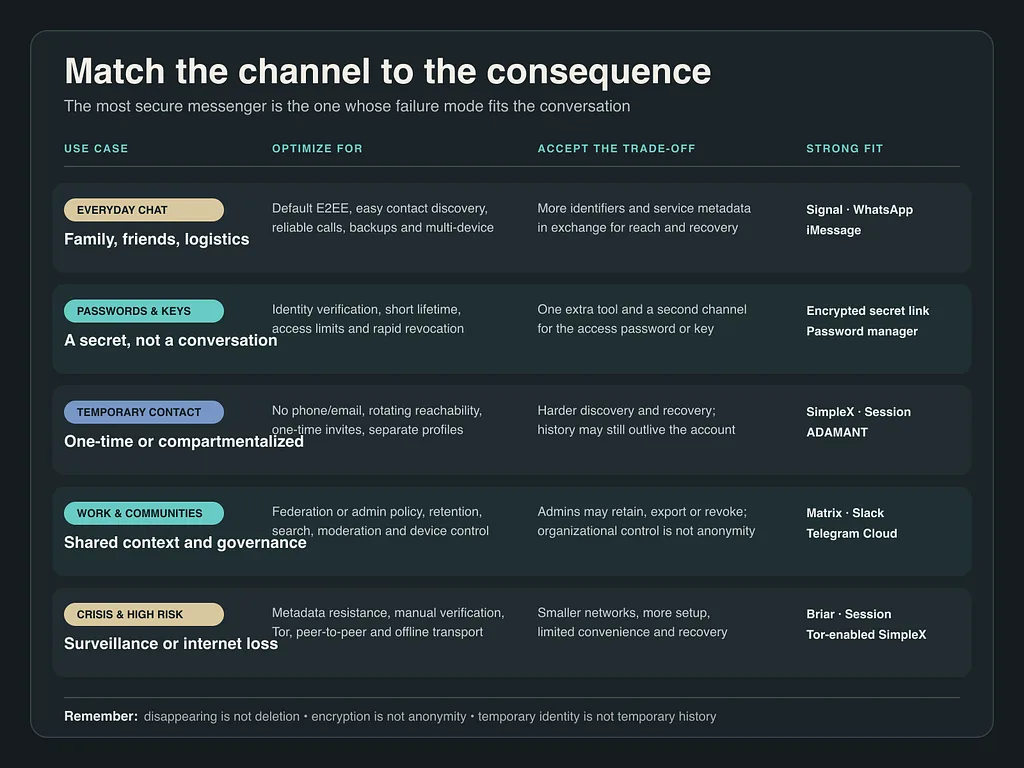
Un seul messager ne suffit pas : choisir le bon canal pour chaque conversation
Les discussions quotidiennes, les mots de passe, les identités temporaires, le travail et la communication en situation de crise ne requièrent pas le même type de confidentialité. Nous parlons des messageries comme s’il s’agissait de conteneurs interchangeables : choisissez celle qui offre le chiffrement le plus robuste, déplacez-y toutes vos conversations, et le problème est résolu. La communication réelle est moins ordonnée.
Un groupe familial a besoin de fiabilité et d’une découverte de contacts sans effort. Une équipe de support a besoin de fonctions de recherche, de conservation des données et d’administrateurs responsables. Un journaliste rencontrant une source peut souhaiter éviter tout numéro de téléphone, tout identifiant réutilisable et minimiser les métadonnées de relation. Une personne transférant un jeton d’API ne devrait pas créer de trace permanente dans une discussion. Lors d’une coupure d’Internet, le meilleur service cloud est celui auquel vous ne pouvez pas accéder.
Le meilleur messager n’est pas celui qui possède la liste de contrôle de sécurité la plus longue. C’est celui dont les modes de défaillance sont adaptés à la conversation.
Cet article n’est pas un classement universel. Il s’agit d’une cartographie basée sur la recherche des cas d’usage, des choix architecturaux et des compromis en matière de communication, y compris les moments où une messagerie est l’outil inadapté.
La sécurité n’est pas un classement
Le terme « sécurisé » peut décrire plusieurs propriétés différentes qu’il est facile de confondre. La confidentialité du contenu interroge la capacité du service ou d’un observateur réseau à lire le message. La confidentialité de l’identité concerne l’obligation ou non de révéler un numéro de téléphone, une adresse e-mail, un domaine ou un identifiant public stable. La résistance aux métadonnées mesure qui peut déduire que deux personnes ont communiqué, quand, et depuis quel réseau. L’authenticité détermine si vous pouvez vérifier que le destinataire est bien la personne ou l’appareil prévu. La disponibilité demande si la communication survit à une panne de serveur, à la censure, à la suspension d’un compte ou à la perte d’accès à Internet. La récupération concerne ce qui se passe lorsqu’un appareil est perdu ou qu’un nouvel appareil est ajouté. La gouvernance demande si une organisation peut conserver, exporter, modérer ou révoquer l’accès aux documents professionnels.
Aucune architecture ne maximise toutes ces propriétés. Une récupération facile peut nécessiter des sauvegardes chiffrées durables. La découverte de contacts peut exposer un identifiant stable. Une surveillance organisationnelle forte est presque l’opposé de l’anonymat personnel. La résilience hors ligne implique souvent moins de commodités et davantage de décisions de confiance manuelles. La question pratique n’est donc pas « Quel messager est le plus sûr ? », mais « Quelle conséquence cherchons-nous le plus à éviter ? ».
La communication quotidienne privilégie des bases solides
Pour les conversations quotidiennes, l’adoption fait partie de la sécurité. Une messagerie techniquement excellente que les amis, la famille ou les clients n’utilisent pas les renvoie simplement vers les SMS, les e-mails ou les captures d’écran.
Les messages et appels privés de WhatsApp utilisent le chiffrement de bout en bout par défaut. Signal fait également du chiffrement de bout en bout le mode normal, ajoute une vérification par numéros de sécurité et permet aux utilisateurs d’initier des contacts avec des noms d’utilisateur tout en gardant les numéros de téléphone hors des détails du profil. iMessage d’Apple fournit un chiffrement de bout en bout au sein de l’écosystème Apple. Ces produits sont parfaitement adaptés lorsque la priorité est une conversation privée qui semble ordinaire.
Le compromis réside dans le couplage entre l’identité et l’écosystème. Signal nécessite toujours un numéro de téléphone pour l’inscription, bien que les noms d’utilisateur puissent réduire les informations partagées avec de nouveaux contacts. WhatsApp est construit autour de l’identité par numéro de téléphone et d’une portée à grande échelle. iMessage est optimal lorsque tout le monde utilise des appareils Apple compatibles.
La récupération est également importante. L’accès multi-appareils et les sauvegardes chiffrées peuvent protéger l’historique d’une famille contre la perte d’un téléphone, mais ils augmentent le nombre d’appareils, d’identifiants et de mécanismes de récupération à sécuriser. Le chiffrement de bout en bout protège le trajet entre les points de terminaison ; il ne protège pas un point de terminaison déverrouillé, un système d’exploitation compromis, une exportation copiée ou un destinataire qui photographie l’écran.
Pour la vie normale, l’objectif n’est généralement pas l’anonymat. Il s’agit d’une base chiffrée solide, d’une vérification d’identité compréhensible, d’appareils protégés et d’un modèle de récupération que les participants peuvent réellement gérer.
La commodité du cloud, les communautés et le travail exigent une confiance différente
Les grandes communautés et les conversations professionnelles privilégient la continuité, la modération, la recherche, les intégrations et le contexte partagé. Ces besoins modifient le modèle de sécurité.
Telegram établit une distinction explicite. Les « Cloud Chats » sont chiffrés entre le client et le serveur et stockés dans le cloud de Telegram pour permettre la synchronisation entre les appareils. Les « Secret Chats » ajoutent un chiffrement de bout en bout, sont spécifiques à l’appareil et ne font pas partie du cloud. Le produit propose deux réponses différentes car l’historique durable multi-appareils et le secret lié à l’appareil sont des cas d’usage distincts.
Matrix adopte une approche fédérée : les utilisateurs et les salons peuvent s’étendre sur des serveurs domestiques (homeservers) exploités indépendamment, tandis que les salons chiffrés utilisent des clés d’appareil et la famille de cliquets cryptographiques Olm/Megolm. Cela offre aux communautés et aux organisations un choix d’infrastructure, mais crée également un travail réel de vérification des appareils et de récupération des clés. La fédération supprime un opérateur mondial unique ; elle ne supprime pas l’administration des serveurs ni les risques liés aux points de terminaison.
Slack représente un autre modèle légitime. Ses documents officiels mettent l’accent sur le chiffrement au repos et en transit, les politiques de rétention, les exportations de données, les conservations légales, la prévention des pertes de données (DLP) et la gestion optionnelle des clés d’entreprise. C’est une sécurité axée sur la gouvernance. Une entreprise peut avoir besoin de préserver une chronologie d’incident ou de répondre à une obligation légale. Les employés ne doivent pas confondre ce contrôle organisationnel avec un canal privé échappant aux administrateurs et aux politiques.
Une règle utile s’impose : les discussions professionnelles constituent un document commercial, sauf indication contraire explicite. Utilisez-les pour les décisions qui doivent perdurer ; évitez de les considérer comme un espace anonyme ou déniable.
Les mots de passe et les clés privées ne sont pas des messages
Un mot de passe, un code de récupération, un jeton d’API, une clé privée de portefeuille ou une phrase de récupération (seed phrase) ne sont pas des contenus conversationnels ordinaires. Il s’agit d’une capacité : quiconque l’obtient peut être en mesure d’agir en votre nom.
Cela modifie le flux de travail privilégié. Au lieu de coller un secret à longue durée de vie dans un historique de discussion, utilisez un mécanisme de partage chiffré dédié avec expiration, limites d’accès et révocation. Bitwarden Send, par exemple, chiffre le contenu côté client, garde la clé de chiffrement hors des requêtes serveur, prend en charge la suppression et les contrôles d’expiration, et peut exiger un mot de passe. Sa documentation recommande de partager ce mot de passe via un canal distinct.
Une bonne séquence de transfert de secret ressemble à ceci. Premièrement, vérifiez le destinataire via un canal de confiance existant ou en personne. Deuxièmement, créez un lien secret chiffré à courte durée de vie avec le nombre d’accès utile le plus faible possible. Troisièmement, envoyez le lien via un canal et le mot de passe d’accès ou le fragment de clé manquant via un autre. Quatrièmement, confirmez la réception sans répéter le secret dans la conversation. Enfin, supprimez ou révoquez le partage, puis faites pivoter l’identifiant si une exposition serait coûteuse.
Les messages éphémères peuvent réduire l’historique courant, mais ils ne constituent pas une garantie de suppression face à un adversaire. Signal l’indique clairement : un destinataire qui souhaite conserver une trace peut photographier l’écran. Les minuteurs n’effacent pas non plus les aperçus de notification, le texte copié, les captures d’écran, les exportations, les captures de logiciels malveillants ou un secret déjà utilisé ailleurs.
Utilisez une messagerie pour coordonner le transfert. Utilisez un outil de partage de secret dédié pour transférer le secret.
Pour les phrases de récupération de portefeuille et les clés de récupération maîtres, la base la plus sûre est encore plus stricte : ne les transmettez via aucune messagerie. Préférez une remise en main propre vérifiée hors ligne ou un processus de multisignature ou de récupération soigneusement conçu.
« Communication temporaire » signifie quatre choses différentes
Les utilisateurs demandent souvent un compte temporaire alors qu’ils ont besoin de l’une des quatre propriétés suivantes : une identité temporaire non liée au compte quotidien, une joignabilité temporaire où une invitation ou une adresse cesse d’accepter de nouveaux contacts, un contenu temporaire où les messages disparaissent des appareils participants après un minuteur, ou des métadonnées temporaires où l’infrastructure ne peut pas facilement connecter les participants dans le temps. Ces propriétés ne sont pas équivalentes.
Les noms d’utilisateur Signal améliorent la confidentialité de la joignabilité : ils peuvent être modifiés, et un nom d’utilisateur peut initier un contact sans révéler le numéro de téléphone. Mais le compte nécessite toujours un numéro de téléphone lors de l’inscription, et changer de nom d’utilisateur ne crée pas une nouvelle identité cryptographique ni n’efface les discussions existantes.
Session supprime l’exigence de numéro de téléphone et d’e-mail et envoie les messages via des requêtes onion décentralisées afin qu’aucun nœud de routage unique ne connaisse à la fois l’origine et la destination. Cela le rend attrayant lorsque l’identité civile stable et l’origine réseau doivent être séparées de la conversation, bien que la portée, la récupération et les fonctionnalités en temps réel puissent ne pas correspondre aux plateformes grand public.
SimpleX va plus loin au niveau de l’adressage : il n’attribue pas d’identifiant utilisateur à l’échelle du réseau. Les contacts se connectent via des liens uniques ou temporaires, et les serveurs relais ne conservent les messages chiffrés que jusqu’à la livraison. Cela réduit la corrélation entre les contacts, mais signifie également que la découverte dépend d’une invitation hors bande et que la gestion locale des données devient importante.
ADAMANT peut générer un compte localement à partir d’une phrase mnémonique BIP39 sans numéro de téléphone ni e-mail. Cela facilite la création d’identités compartimentées. Mais les transactions de messages chiffrés du compte sont inscrites sur une blockchain. L’identité peut être jetable ; l’historique des transactions acceptées est délibérément durable.
Un compte temporaire peut réduire le lien d’identité. Il ne peut pas effacer un enregistrement déjà copié, sauvegardé ou inscrit sur un registre.
Avant de créer un compte « jetable », décidez quelle forme de temporarité est importante. Sinon, le système pourrait résoudre le mauvais problème.
La communication à haut risque et hors ligne privilégie la résilience
Lorsque la menace inclut une surveillance réseau étendue, la censure ou une coupure d’Internet, les hypothèses habituelles du cloud peuvent échouer.
Briar se synchronise directement entre les appareils des utilisateurs. Avec un accès Internet, il peut utiliser Tor ; sans Internet, il peut échanger des données via Bluetooth ou Wi-Fi. Les listes de contacts restent chiffrées sur l’appareil, et il n’y a pas de serveur de messagerie central à bloquer. C’est une solution parfaitement adaptée aux journalistes, aux militants, à la réponse aux catastrophes et à la coordination locale en cas de perturbation.
Les compromis sont substantiels : réseaux d’utilisateurs plus petits, introduction de contacts plus prudente, état local à l’appareil, portée de plateforme limitée et moins de commodités grand public. Ce ne sont pas tant des défauts du produit que le coût de l’optimisation pour une défaillance plus sévère.
Où se situe ADAMANT
ADAMANT aborde la messagerie comme une couche de confiance décentralisée. Les comptes sont générés localement à partir d’une phrase mnémonique ; la paire de clés résultante signe les transactions, et aucune autorité d’enregistrement n’a besoin de numéro de téléphone, d’adresse e-mail ou de carnet de contacts.
Les messages sont chiffrés avant d’être intégrés dans des transactions. La documentation d’ADAMANT décrit le chiffrement NaCl box utilisant Curve25519 pour l’accord de clé, Salsa20 pour le chiffrement et Poly1305 pour l’authentification. La transaction chiffrée est ensuite signée et diffusée sur le réseau, où des nœuds indépendants peuvent valider son ordre et son authenticité.
Cela produit un ensemble distinct de cas d’usage : une identité souveraine qui n’est pas émise par une entreprise de messagerie, un historique de communication qui ne dépend pas de la base de données d’un seul fournisseur, une livraison résistante à la censure et un ordonnancement vérifiable, des comptes pseudonymes ou compartimentés créés sans inscription personnelle, et une messagerie intégrée aux transferts, aux bots et aux services blockchain.
Cela crée également des responsabilités. La phrase mnémonique est le secret maître : aucun service d’assistance ne peut la récupérer, et elle ne doit jamais être envoyée par messagerie. La durabilité de la blockchain signifie que les charges utiles chiffrées et les métadonnées de transaction requises peuvent survivre à l’appareil ou à l’intention derrière un compte temporaire. Le chiffrement protège le contenu ; il ne fait pas disparaître l’existence et l’ordonnancement des transactions.
C’est pourquoi ADAMANT n’est pas simplement « une autre messagerie chiffrée ». Il est le plus précieux lorsque la conversation doit survivre à un opérateur, rester vérifiable indépendamment ou commencer sans identité émise centralement — et lorsque les participants acceptent le coût de l’auto-conservation et de l’historique durable.
Le flux de travail le plus sécurisé peut utiliser plusieurs outils
Les gens veulent naturellement une seule application pour tout. Les programmes de sécurité matures font l’inverse : ils séparent les canaux en fonction des conséquences.
Une équipe peut utiliser Slack ou Matrix pour une coordination durable, Signal pour un appel sensible de personne à personne, un gestionnaire de mots de passe pour les identifiants et un kit de récupération hors ligne pour les clés racines. Un journaliste peut utiliser une invitation SimpleX à usage unique pour un premier contact, vérifier l’identité lors d’un appel, puis déplacer un échange durable résistant à la censure vers ADAMANT. Un groupe de secours peut garder Briar installé pour le jour où le réseau disparaît.
Il ne s’agit pas de fragmentation pour le plaisir. Cela empêche un compte, un appareil, un administrateur ou un fournisseur compromis de devenir le point de défaillance unique pour chaque type de communication.
Un test de canal en sept questions
Avant de choisir un canal, demandez-vous ce qui se passe si le contenu fuit : gêne légère, perte financière, danger physique ou prise de contrôle irréversible du compte. Demandez-vous ce qui se passe si la relation est exposée : les métadonnées sont-elles inoffensives, commercialement sensibles ou personnellement dangereuses ? Décidez si la conversation doit survivre, et si la récupération et la rétention sont des avantages ou des risques. Déterminez qui doit régir l’enregistrement : les participants, un employeur, une communauté ou aucune partie centrale. Planifiez la manière dont les identités seront vérifiées : contact téléphonique familier, numéro de sécurité, code QR, adresse partagée ou vérification en personne. Considérez quelle infrastructure peut échouer : un appareil, un fournisseur cloud, une boutique d’applications, Internet ou la capacité légale d’opérer. Enfin, demandez-vous s’il s’agit vraiment d’un message ; s’il s’agit d’un mot de passe, d’une clé ou d’une capacité de récupération, déplacez-le vers un flux de travail secret dédié.
Une fois ces questions résolues, le choix devient moins idéologique et plus pratique.
La confidentialité est une habitude de bien choisir
Le chiffrement est essentiel, mais ce n’est qu’une couche. La conception de l’identité, les métadonnées, la sécurité des appareils, la récupération, la gouvernance et la résilience de l’infrastructure façonnent le résultat réel. Les messageries chiffrées grand public rendent la confidentialité quotidienne normale. Les systèmes fédérés et professionnels rendent les communautés gouvernables. Les réseaux sans identifiant et routés par onion réduisent la traçabilité. Les outils pair-à-pair hors ligne maintiennent la communication vivante en cas de perturbation. ADAMANT ajoute une identité générée localement et une continuité soutenue par la blockchain. Les outils de partage de secret dédiés gèrent les identifiants mieux que l’historique de discussion ne pourra jamais le faire.
L’avenir de la communication privée n’est pas une messagerie gagnante unique. C’est la compréhension par les utilisateurs de la promesse faite par chaque canal — et le choix de la bonne promesse pour le moment présent.