Текстовое общение онлайн — повсеместная форма коммуникации, однако немногие пользователи критически оценивают, как их персональные данные хранятся, передаются и к кому могут попасть. В этом анализе рассматриваются методы шифрования и системы доставки сообщений в нескольких популярных мессенджерах с акцентом на проверяемые факты, а не на медиа-нарративы.
WhatsApp, у которого более 1,5 миллиарда активных пользователей в месяц, внедрил «сквозное шифрование» в 2016 году. Однако критически важные настройки безопасности были спрятаны глубоко в интерфейсе, а исследователи обнаружили бэкдор, позволяющий манипулировать данными через изменённые ключи шифрования и дублирование в облаке. Закрытый исходный код WhatsApp делает независимую проверку заявлений о безопасности невозможной.
Facebook Messenger, которым пользуются 1,3 миллиарда человек, предлагает «сквозное шифрование» только при специальной настройке. Его закрытый исходный код и репутация Facebook в вопросах конфиденциальности данных пользователей вызывают серьёзные опасения в плане доверия.
WeChat, которым пользуются более миллиарда человек в Китае, утверждает, что защита приватности пользователей — главный приоритет. Однако в заявлениях о приватности описываются сложные методы шифрования без упоминания сквозного шифрования, а исходный код остаётся закрытым. Сервис работает в условиях строгих китайских требований к хранению данных и наблюдению. QQ Mobile, ещё один крупный китайский сервис с почти 800 миллионами пользователей, вообще не использует сквозное шифрование и также хранит исходный код в секрете.
Другие известные сервисы — включая Viber, Skype, Snapchat и Line — страдают от одной и той же фундаментальной проблемы: закрытый исходный код, который не позволяет проводить независимые проверки безопасности, несмотря на агрессивные маркетинговые заявления о приватности.
Telegram, популярный для приватной коммуникации на Ближнем Востоке, не полностью открывает свой исходный код. Хотя API и клиентские приложения являются открытыми, серверный код так и не был опубликован, несмотря на заявление о том, что «весь код будет в конечном итоге открыт». Без прозрачности на стороне сервера отсутствуют проверяемые доказательства того, как обрабатываются и хранятся сообщения пользователей.
Приложения, нацеленные на конфиденциальность, часто не справляются из-за архитектурных ограничений. К ним относятся обязательная авторизация по номеру телефона, раскрытие IP-адреса, хранение логов на устройстве, возможность произвольной блокировки пользователей и централизованное хранение данных.
Эти системные недостатки стали причиной создания мессенджера ADAMANT, который строит свою архитектуру на технологии блокчейн, выбрав принципиально иной подход. Полностью открытый исходный код ADAMANT позволяет независимо проверять его свойства безопасности.
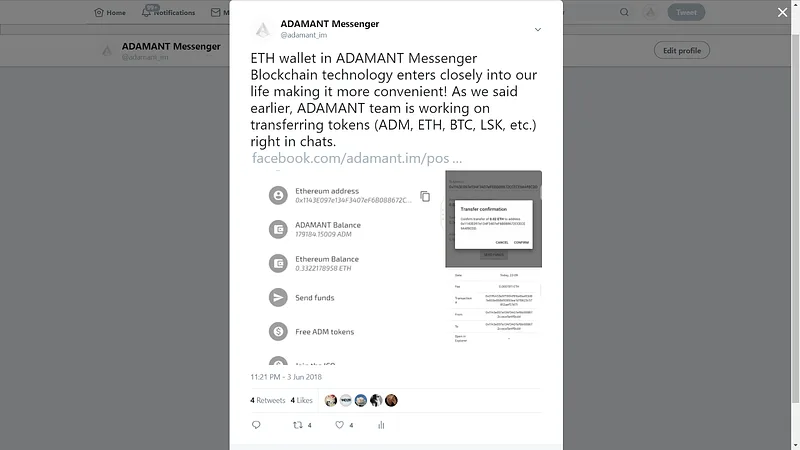
Используя блокчейн, ADAMANT устраняет зависимость от центральных серверов, разработчиков и внутренних систем идентификации. Поддержку сети обеспечивают сами пользователи, получающие внутреннюю валюту за поддержание инфраструктуры. Проект находится в активной разработке, недавно была реализована поддержка ETH.