Кто несет ответственность за данные? И что меняется при их записи в блокчейн
Любой цифровой продукт начинается с записи данных о ком-то или о чем-то. По мере перемещения данных между приложениями, поставщиками, базами данных, а иногда и блокчейном, ответственность кажется размытой. Однако блокчейн может распределять хранение, но он не способен устранить подотчетность.
Отсутствие центрального администратора базы данных не означает отсутствие решений, обязанностей или последствий. Кто-то все равно выбирает, что попадает в систему, зачем это нужно, как долго данные должны там оставаться и что произойдет, если они окажутся неверными.
Данные никогда не становятся «ничейными»
Право собственности — это лишь одна из юридических метафор. Более практичный вопрос звучит так: кто и за что несет ответственность на каждом этапе жизненного цикла данных? Человек, данные о котором обрабатываются, обладает правами. Сторона, определяющая цели и способы использования данных, устанавливает правила. Поставщики услуг отвечают за хранение и безопасность. Инженеры переводят политику в схемы и права доступа. Операторы инфраструктуры обеспечивают доступность систем. Аудиторы и регуляторы осуществляют надзор.
Согласно GDPR, контролер определяет цели и средства обработки, а процессор действует от имени контролера. Контролер обязан демонстрировать соблюдение таких принципов, как ограничение целей, минимизация данных, точность и ограничение хранения. Эта структура действует в разных юрисдикциях: был ли сбор данных необходимым? Был ли человек проинформирован? Можно ли исправить ошибку? Есть ли реальная сторона, способная ответить на жалобу?
Что меняет блокчейн, а что — нет
Обычное приложение дает одному оператору широкие технические полномочия: редактировать, отзывать или удалять записи. Тот же контроль позволяет исправлять ошибки, но также открывает путь к цензуре и фальсификации. Блокчейн меняет это: множество узлов воспроизводят упорядоченную историю, проверяют изменения по общим правилам и затрудняют одностороннее перезаписывание. NIST описывает блокчейны как системы, защищенные от несанкционированного доступа и позволяющие обнаружить вмешательство, а не как магически неизменяемые структуры.
Это создает новый компромисс: чем сложнее изменить запись без разрешения, тем сложнее исправить ее, когда изменение законно. Ответственность не исчезает, а перераспределяется. Разработчики приложений решают, что отправлять. Разработчики протоколов определяют допустимые переходы состояний. Валидаторы обеспечивают соблюдение правил. Операторы узлов реплицируют историю. Управление определяет развитие программного обеспечения. Французский регулятор CNIL пришел к аналогичному выводу: участник, который принимает решение о регистрации данных, может считаться контролером. Аргумент «так решил протокол» не является серьезной моделью подотчетности.
Когда записывать данные в блокчейн
Использование блокчейна оправдано, когда нескольким сторонам необходимо общее состояние, они не доверяют друг другу полностью, требуют упорядочивания и подтверждения происхождения, ценят независимую проверку, а запись может оставаться долговечной. Это делает хранение в блокчейне эффективным для критически важных состояний (балансы, переводы), публичных обязательств (хеши с временными метками), реестров статусов и отзывов, общих аудиторских событий и коммуникаций, устойчивых к цензуре. Постоянство здесь — часть продукта, а не побочный эффект.
Когда хранить данные вне блокчейна
Большинство данных приложений не соответствуют этим критериям. «Сырые» профили пользователей, медицинские карты, личные документы, изменяемые настройки и крупные медиафайлы — плохие кандидаты для постоянной репликации. Шифрование записи защищает содержимое сегодня, но зашифрованный текст может оставаться доступным десятилетиями. Ключи утекают, алгоритмы устаревают, а метаданные раскрывают связи. «Удаление ключа» (криптографическое уничтожение) не равносильно удалению всех копий. Хеши не являются автоматически анонимными: если их связать с человеком или сравнить с небольшими наборами входных данных, они могут функционировать как псевдонимные персональные данные.
Работа NIST по распределенным реестрам с повышенной конфиденциальностью исходит из того, что обычная неизменяемость может конфликтовать с правилами конфиденциальности, требующими исправления или удаления. Исследователи изучают структуры реестров, позволяющие вносить правки, сохраняя целостность при контролируемом удалении. Блокчейн — это пространство для проектирования, а не священная структура данных.
Практический стандарт: доказательство в блокчейне, хранение вне его
Для многих продуктов оптимальной является гибридная архитектура: храните конфиденциальные записи в зашифрованных системах с контролем доступа, а в блокчейн помещайте только минимальное доказательство. Храните документ вне сети, а в блокчейне закрепляйте его хеш. Выпускайте проверяемые учетные данные с выборочным раскрытием информации. Публикуйте записи об отзыве без раскрытия приватного содержимого. Используйте версионирование для отслеживания исправленных состояний. Шифруйте данные с помощью сменяемых ключей и определяйте политики хранения.
Модель проверяемых учетных данных W3C разделяет эмитента, владельца, субъекта и верификатора. Человек может доказать факт, не раскрывая всю запись о своей личности. Цель — сделать доверие портативным, обмениваясь меньшим объемом данных.
Иногда блокчейн вовсе не нужен. Хорошо управляемая база данных обеспечивает шифрование, контроль доступа, подписанные аудиторские события и быстрое исправление. Журнал прозрачности, использующий деревья Меркла (как в Certificate Transparency, RFC 9162), обеспечивает доказательство включения без распределенного консенсуса. Решающий вопрос не «Можем ли мы использовать блокчейн?», а «Какую проблему мы пытаемся предотвратить?»
Тест из семи вопросов перед первой транзакцией
Прежде чем сделать данные постоянными, проект должен ответить на эти вопросы простым языком. Какое именно утверждение должно быть проверено? Кто должен прийти к согласию относительно состояния? Допустим ли один ответственный оператор? Могут ли данные стать неверными, вредоносными или подлежащими удалению по закону? Может ли доказательство заменить полезную нагрузку? Кто занимается исправлением и возмещением ущерба? Что произойдет через двадцать лет в случае компрометации ключей и устаревания криптографии?
ADAMANT: постоянство для передачи, конфиденциальность для контента
ADAMANT предлагает конкретный пример взвешенного компромисса. Сеть использует блокчейн с делегированным доказательством доли (DPoS) как децентрализованный уровень доверия для коммуникации. Клиентам не нужно доверять серверу одной компании для сохранения общей истории транзакций.
Однако блокчейн — не повод публиковать открытый текст. Согласно документации ADAMANT, активы транзакций сообщений шифруются перед упаковкой в транзакции, подписываются и транслируются. Базовый чат использует аутентифицированное шифрование с открытым ключом на основе NaCl box; записи «ключ-значение» используют NaCl secretbox. Клиент выполняет криптографические операции локально.
Зашифрованное тело сообщения остается приватным, в то время как сети нужны метаданные транзакции — отправитель, получатель, временная метка, комиссия, подпись — для проверки и маршрутизации активности. Шифрование защищает содержимое, но не делает все связи невидимыми. Архитектура ADAMANT демонстрирует законный случай применения блокчейна: коммуникация не должна исчезать из-за того, что одна компания закрыла аккаунт, при этом система минимизирует объем информации, которую публичные узлы должны знать о самом частном сообщении.
Ответственность как функция
Надежные продукты победят не за счет сбора максимального количества данных или объявления каждой базы данных неизменяемой. Они победят, сделав ответственность прозрачной. Пользователи должны знать, что записывается, а что остается приватным. Разработчики должны объяснять, зачем существует каждое поле. Операторы должны знать свои обязанности по безопасности. Управление должно обеспечивать пути для исправления. Децентрализация наиболее эффективна, когда она устраняет ненужный контроль, не снимая при этом подотчетности. Блокчейн наиболее силен, когда он несет доказательство, а не всю историю целиком.
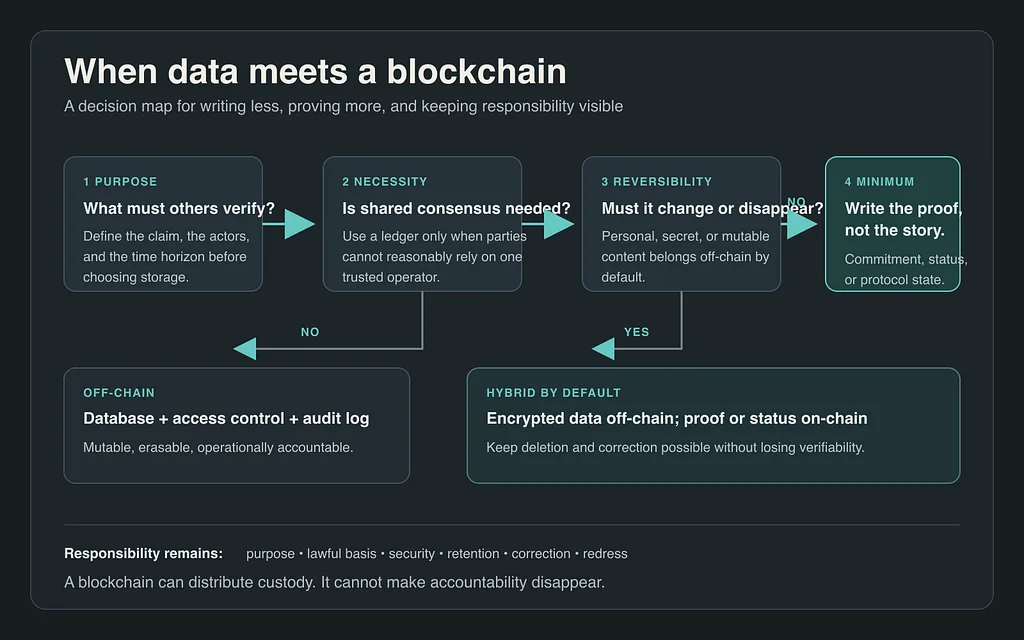
Практическая карта решений для выбора между хранением вне сети, гибридным подходом и хранением в блокчейне.