开源代码意味着任何人都可以详细审查程序的运行方式,其操作中没有秘密。开发者会发布完整的代码——从颜色和字体大小等用户界面(UI)细节,到用于存储、加密、解密信息以及处理通信的方法。
信息本身的安全性仍然取决于加密和解密方法。关键区别在于,在闭源软件中,开发者可以悄悄更改加密方式以获取对传输数据的访问权限——例如,不仅将解密密钥发送给预期接收者,还同时发送给情报机构等第三方。而在开源软件中,任何有经验的审查者检查代码时都会立即发现此类漏洞。
近年来,“开源”一词被宽松地用于各种修改平台和开发者生态系统,但这些往往与真正的开放性关系不大,通常由商业利益驱动——通过第三方开发者支持来提升产品知名度。这些营销策略对公司有利,但并不能增加技术用户群体的信任,有时甚至会削弱信任。
一个典型的例子是,一些价值数百万美元的服务高管公开争论谁的产品更安全,但双方都未发布开源代码。媒体放大了这些争议,而其背后推动者实际上是具有商业利益的相关方,而非基于任何可验证的安全声明。
解决信任问题的方法从未隐藏:根据你自己的舒适度和安全标准来评估产品,并忽略媒体制造的 spectacle。你在选择或拒绝某个产品时,从来都不应受到限制。
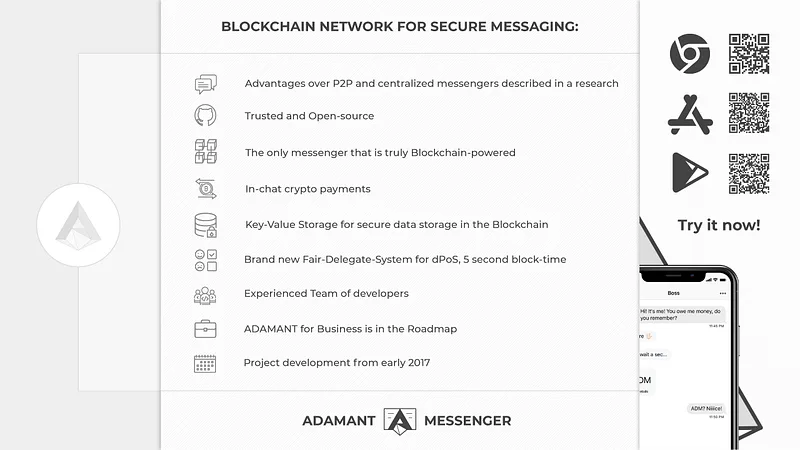
舒适性与安全性之间的传统权衡也正变得越来越不重要。例如,ADAMANT Messenger 在提供完全开源代码的同时,也具备精致的用户界面,表明透明性与可用性并非互斥。